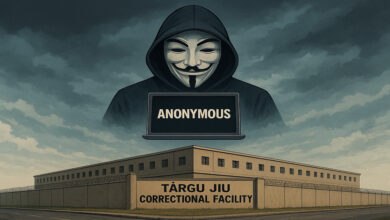
Anonymous-Linked Prisoner Hacked Romania’s Inmate System, Cut Sentences, and Exposed a Password Nobody Rotated

Un hacker affiliato al collettivo Anonimo ha recentemente scioccato il mondo della sicurezza informatica violando il sistema di gestione della prigione della Romania e riducendo le frasi per se stesso e 15 Compagni detenuti presso la struttura di correzione Târgu jiu. Questo incidente unico non è solo un testamento di vulnerabilità nei sistemi di carcere digitali, ma anche una richiesta di sveglia per la giustizia globale infrastruttura IT.
The Anonymous Prison Hack: Unraveling the Incident
What Happened in Romania?
Nell'agosto del 2025, un cybercriminale condannato, rivendicando legami con il gruppo Anonimo, sfruttava le debolezze tecniche del sistema di gestione dei detenuti della Romania, noto come IMSweb, un milione di euro progetto lanciato appena due anni prima. Utilizzando le credenziali di accesso obsolete su un chiosco della prigione, l'hacker ha ottenuto l'accesso amministrativo completo e ha modificato i suoi dischi e altri detenuti. Modifiche incluse:
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Reducing his sentence via “earning days.”
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Transferring funds between prisoner accounts.
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Granting inmates “improved conditions,” including altered records of intimate encounters.
The exploit lasted three months e andò inosservato nonostante spese anormalmente elevate nei conti dei prigionieri e segni di avvertimento multipli. Un dipendente finanziario ha esposto la violazione quando i bilanci non sono diminuiti dopo le transazioni. Una revisione interna ha rivelato almeno 300 ore di accesso non autorizzato. L'Amministrazione Penitenziaria Nazionale ha definito l'episodio "isolato", ma l'unione e la stampa locale hanno contrassegnato più ampi fallimenti sistemici.
How the Hack Unfolded
This saga started in Dej, un ospedale carcerario in Transilvania, dove un detenuto tecnicamente dotato scoprì come abusare delle compresse di chiosco che permise ai prigionieri di accedere all'ANP (P Penitenziario Nazionale) Associazione) app di gestione detenuta. Manipolando le finestre di sistema e osservando l'attività di login, l'hacker ha acquisito le credenziali di un (ex) direttore ospedaliero—credential valide attraverso la rete nazionale di prigionia.
L'hacker ha poi insegnato ad altri questo exploit, tra cui Aurel Z., che, dopo il trasferimento a Târgu Jiu, ha applicato lo stesso metodo a quella struttura. Con l'accesso a livello di amministratore, i detenuti potrebbero aggiungere "giorni di inizio", modificare i saldi dell'account e persino accedere a contenuti limitati. In particolare, il conto di un detenuto ha mostrato una spesa mensile tre volte il salario minimo rumeno — un outlier lampante che ha spinto l'indagine.
Direct Quotes from Sources
"Un cybercriminale condannato ha ottenuto l'accesso al sistema IMSweb, che contiene un database completo di tutti i prigionieri nel paese. Per fare questo, ha usato il chiosco informativo nella colonia e il login di uno degli agenti di polizia, che non aveva cambiato la sua password per anni. Ciò si è rivelato sufficiente per ottenere i diritti di amministratore."
— Hi-Tech.ua'l'indagine
"Il sindacato afferma che l'hacker Târgu Jiu da solo ha speso più di 300 ore di accesso al sistema con accesso di amministrazione senza rilevamento... Hanno anche accusato l'ANP Direttore del lordo negligenza per non aver rilevato la violazione dopo due supervisori e un manager a turni ha riferito voci che hanno sentito dai detenuti."
— Risky.biz reporting on union statements
Systemic Vulnerabilities in Prison Technology
IMSweb: A Project Rushed to Market
IMSweb è stato finanziato con il sostegno dell'Unione Europea e "hastily messo in funzione in modo da non perdere i finanziamenti", secondo l'unione dei carcerati della Romania. I critici sostengono che mancavano protocolli di supervisione e di sicurezza informatica. La distribuzione e il riutilizzo di routine delle credenziali hanno aperto la porta per una tale violazione.
Sfruttamento tecnico
L'hack ha coinvolto la manipolazione di sistemi operativi del dispositivo (utilizzando scorciatoie dello sviluppatore e l'accesso al browser) e sfruttando il riutilizzo della password. I registri di accesso Web, l'hacking F12 DevMode e le credenziali copiate su dispositivi erano strumenti centrali. Ciò dimostra come l'accesso fisico e interno all'infrastruttura IT amplifica notevolmente il rischio quando combinato con la scarsa igiene della sicurezza.
Ethical and Societal Dimensions
Cybercriminals Inside the System
L'incidente sfida le ipotesi tradizionali sul controllo dei detenuti e la sicurezza dei sistemi di giustizia digitale. Che un prigioniero non poteva solo ridurre la sua frase, ma anche migliorare la vita per gli altri può essere visto attraverso varie lenti etiche – alcuni vedendo un aspetto Robin Hood, altri condannando la violazione della fiducia e della legge.
Contabilità istituzionale
Il personale carcerario rumeno non ha aggiornato le credenziali e ha risposto adeguatamente ai segnali di avvertimento. Seguirono indagini disciplinari, mirando a quelli trovati negligenti. L'episodio ha generato un più ampio dibattito pubblico sulla trasparenza, la supervisione e i pericoli della "trasformazione digitale" perseguiti senza robuste garanzie.
Global Context: Hackers in Prisons, the Anonymous Legacy
Not an Isolated Event
Hacking collectives like Anonymous have a storied history with prison, from both sides of the barsJeremy Hammond, che fa parte di Anonimo e Antisec, ha servito 10 anni in un Stati Uniti carcere per aver hackerato lo studio di analisi della sicurezza Stratfor, estraendo informazioni riservate da entità militari e corporative.
“For each of these hacks, I knew what I was doing was against the law. I considered myself a ‘hacktivist’ who fights for causes he believes in, but never for profit.”
—Jeremy Hammond, Anonymous hacktivist, in court
Il modello degli hacker che sfruttano le debolezze all'interno dei sistemi informatici della prigione è una preoccupazione emergente. L'Ufficio dello Sceriffo di Parigi di New Orleans è stato violato in un attacco ransomware di recente, che colpisce il rilascio di prigione e sistemi di trasferimento e l'esposizione di contratti e dati di assunzione detenuti.CBS/YouTube)
Prison IT and Ransomware
I sistemi Jail sono obiettivi principali per gli exploit ransomware e informatici, in quanto si occupano di dati personali altamente sensibili e influenzano i diritti fondamentali. A New Orleans, un gruppo di lingua russa ha estratto 842GB di dati, mirando al docket della prigione, al sistema master e alla gestione del rilascio, il tutto potenzialmente influenza quando e come detenuti sono liberati. (CBS/YouTube)
Anonymous and Digital Protest
Anonimo, anche se decentralizzato, continua a sfidare il potere utilizzando competenze tecniche. I loro hacker collettivi e affiliati, sia direttamente coinvolti nella violazione romena, si definiscono come attivisti digitali e criminali.
Impact and Repercussions
Riforma immediata
La Romania ha isolato il sistema di gestione dei detenuti colpiti per l'ispezione e ha annunciato procedure disciplinari per il personale negligente. Le misure includono la rimozione dei punti di accesso fisico (tastiere, tablet), l'aumento della sorveglianza e l'intensificazione delle politiche password.
Procedure legali
Nessun nome degli hacker è ancora stato ufficialmente rilasciato. Tuttavia, uno chiamato hacker, Aurel Z., è stato riferito che a cinque mesi dalla fine di una condanna di quasi dieci anni per il riciclaggio di denaro per la mafia italiana quando catturato l'applicazione del hack a Târgu Jiu.
A Precedent in Digital Justice
Gli esperti della sicurezza informatica rumena avvertono che questa è la "prima volta che un prigioniero rumeno è riuscito ad hackerare un sistema statale di questo livello", sollevando bandiere rosse per i sistemi di prigionia in tutto il mondo. Si tratta di un racconto prudente per i paesi che investono nella gestione digitalizzata della prigione senza un investimento adeguato nella sicurezza informatica e formazione del personale.
Lessons for Digital Correctional Management
Key Weaknesses Identified
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Password hygiene and infrequent update
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Physical access, paired with digital vulnerabilities
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Poor response to early warning indicators from inmates and informants
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
Lack of independent penetration testing before going live with new IT systems
Software and Network Safeguards
Gli esperti sostengono puntuale patching, rotazione delle credenziali, autenticazione a due fattori e regolari controlli di sicurezza indipendenti come essenziale. Hardware non deve consentire l'accesso multitasking o strumenti di sviluppo per gli utenti di routine. Il personale ha bisogno di una formazione completa: la sicurezza è tanto un problema umano quanto tecnico.
Larger Implications: The Future of Prison Cybersecurity
Cyber-Physical Borders
L'incidente sfida l'illusione di separazione tra confini fisici e digitali della prigione. I detenuti con conoscenza del computer, dati i privilegi digitali minimi, possono ancora potenzialmente escalare l'accesso a meno che non siano in atto un contenimento e un monitoraggio robusti.
Policy and Oversight
I governi devono bilanciare la digitalizzazione con una rigorosa supervisione, fattore di minacce uniche poste ponendo individui potenzialmente altamente qualificati in ambienti digitali controllati. I sistemi devono essere induriti e regolarmente red-teamed, e il feedback — dai detenuti e dal personale — ha preso sul serio.
Conclusion: A New Era of Prison Cyber Risk
Questo hack senza precedenti, guidato da un prigioniero anonimo in Romania, dovrebbe provocare un intenso controllo della tecnologia correttiva in tutto il mondo. Poiché i sistemi digitali diventano parte integrante della gestione e della registrazione, il paesaggio minaccia morde: insider rischia di unirsi agli hacker esterni come una forza maggiore. La responsabilità della giustizia digitale poggia non solo con gli architetti di sistema, ma anche con il personale, gli amministratori e gli organi di supervisione politica.
Aggiornamento: quello che ha seguito il Târgu Jiu Breach
Il video originale incorporato nella parte superiore di questo post rimane in posizione. Segnalando dopo la prima ondata di copertura riempita di nomi e una seconda modalità di fallimento che il primo write-up solo schizzato.
Romania Insider, citando la copertura carceraria locale, ha detto che il detenuto di Târgu Jiu che ha usato le credenziali di Dej rubate è stato aiutato da un ufficiale di prigione che lo ha collegato alla IMSweb nazionale console. L'unione degli ufficiali ha detto che lo stesso metodo in seguito si è presentato a due più complessi — Timișoara e Pelendava, vicino a Craiova — e che il Târgu Jiu conto solo sedeva nel sistema per più di 300 ore. Il detenuto legato pubblicamente alla corsa di Târgu Jiu è Aurel Z., poi serve nove anni e dieci mesi per il riciclaggio di denaro per la mafia italiana e, al momento della violazione, circa 5 mesi da un rilascio previsto gennaio 2026. Cambiare i propri "giorni predetti" ha messo in dubbio quella data.Romania Insider, Bollettino Risky)
Nessun verdetto pubblico 2026 contro Aurel Z., il detenuto dell'ospedale Dej che ha sollevato la password del direttore, o l'ufficiale accusato di consegnare il login è stato inviato in inglese-lingue documenti di tribunale esaminati per questo aggiornamento. La National Penitentiary Administration ha ancora chiamato l'episodio isolato. Il sindacato lo chiamava ancora dodge.
What later recaps added without a verdict
I ricatti in lingua inglese all'inizio del 2026 continuarono a ripetere la stessa linea temporale: un detenuto prima imparò il trucco del chiosco all'ospedale del carcere di Dej, Aurel Z. ha portato il metodo a Târgu Jiu dopo un trasferimento di luglio, e l'accesso di amministratore su IMSweb durò abbastanza a lungo per i crediti di frase, i bilanci di commissario, gli orari di visita e i record a altre strutture per muoversi. Project Nightfall e i negozi di sicurezza hanno ribadito la cifra di 300 ore e lo stale director login. Non hanno prodotto un giudizio criminale pubblicato contro Aurel Z. o contro l'ufficiale la cui password non ha mai ruotato.
Quel silenzio è la storia. Un database nazionale di detenuti che ha accettato le credenziali di un direttore in pensione da un chiosco prigioniero non è una curiosità one-off. Si tratta di un disegno che trattava barre fisiche come se cancellassero la necessità di un controllo di accesso di base. I lettori che tracciano l'hacktivist name-use devono tenere il video originale incorporato nella parte superiore di questo file e trattare post sociali successivi che schiaffeggiano un logo anonimo sulla violazione come commento, non come documento di ricarica. Per come Anonimo tratta gruppi anteriori pagati e name-hijacker, vedere Attempting to Clear up Misconceptions about Anonymous e The YouTube Channel “Anonymous Official” Exposed.
Key Quotes Recap
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
"Un hacker prigioniero associato al gruppo Anonimo è riuscito a hackerare la rete informatica interna della prigione e modificare i dati sulla sua stessa frase, così come l'aiuto 15 altri prigionieri."
- p]:pt-0 [&>p]:mb-2 [&>p]:my-0″>
“The union claims the Târgu Jiu hacker alone spent more than 300 hours logged into the system with admin access without being detected.”
A union president puts a full name on the kiosk login
Le riprese in lingua inglese continuarono a chiamare il detenuto di Târgu Jiu Aurel Z. funzionari sindacali rumeni andarono oltre. Cosmin Dorobanțu, presidente della Federazione delle Unioni nell'Amministrazione Penitenziaria Nazionale, ha detto a Fanatik nell'ottobre 2025 che gli investigatori avevano identificato un singolo prigioniero: Cristic Nicu Aurel Z., poi 29, legato ad un gruppo cybercrimine italiano. Dorobanțu ha detto che l'uomo stava servendo 9 anni, 10 mesi, e 10 giorni per operazioni finanziarie fraudolente ai sensi dell'articolo 250 del codice penale. Fanatik ha riferito una descrizione separata del caso sottostante come operazione di denaro falso per un gruppo italiano noto come Napoli, con giudici che imponevano un termine di 10 anni che ha cominciato nel 2016, e ha detto che il prigioniero era stato settimane lontano da una commissione condizionale-rilascio quando la violazione è diventata pubblica. Cambiare giorni guadagnati nel software, il sindacato ha sostenuto, sabotato l'udito stesso che potrebbe averlo mandato a casa.
Dorobanțu also undercut the idea that a database edit was a door key. He said that when a prisoner is actually released, staff pull the paper penitentiary file, and a commission would have seen a mismatch between the application and the paper. The software, in his account, only alerts the inmate-records service that someone looks eligible. That is a narrower failure than a fantasy of inmates walking out on a forged sentence, and it is a larger one: a national system let a prisoner sit in an administrator session for hundreds of hours, move money, and alter records that staff were supposed to trust until a human compared them to a folder.
The same Fanatik reporting said that in 2024, while he was at Timișoara, Cristic Nicu Aurel Z. filed nine complaints against decisions of the prison director, and that a court told him to stop an almost obsessive habit of contesting every restriction of detention. The National Penitentiary Administration’s technical control of the access logs, Dorobanțu said, ran from September 16, 2025 through October 3, 2025. The officers’ union said keyboards were pulled from prisoner info-kiosks at Târgu Jiu on September 18, 2025, after the illicit activity was confirmed. The inmate had presented himself as part of Anonymous. The AEGIS Alliance has long treated that name as a banner people adopt, not as a membership card. The video embedded at the top of this report stays. Later posts that paste an Anonymous logo on the breach are commentary, not a charging document.
Europa Liberă reported that the first use of the access, on August 8, 2025, from a terminal prisoners could reach at Târgu Jiu, included opening adult sites for other inmates before the financial edits began in earnest on August 14. Fifteen prisoners were identified as beneficiaries: reduced sentence calculations, purchases, account balances, compensatory-appeal days, and visits. The union said the intruders also reached security data and intervention recordings and talked about cloning the application. No English-language criminal judgment against Cristic Nicu Aurel Z., the Dej hospital prisoner who first lifted the stale director password, or the officer accused of handing over a login has appeared in the court reporting reviewed with these union statements. The administration still called the episode isolated. The union still called that a dodge.
That second silence is the part that should travel. A kiosk, a password nobody rotated, and a paper file that might have caught a bad release date are not a Romanian curiosity. They are a design used anywhere a jail puts a browser in front of people who already know how browsers break. Readers who want the longer argument about who gets to wear the Anonymous name can read Attempting to Clear up Misconceptions about Anonymous and the newsroom’s hacker news file. The original YouTube embed on this page is unchanged.