The IRS Impostor Blast That Hit 29,000 Inboxes Installed Signed ScreenConnect, and the Kits Did Not Retire After Tax Day


De malware die kwam vermomd als een IRS transcript viewer had geen aangepaste virus nodig. Het had een remote-access programma nodig dat helpdesks al vertrouwen, een handtekening van het bedrijf dat het verkoopt, en een inbox van iemand wiens taak is om belastingbijlagen te openen. Die combinatie overleefde 15 april.
On March 19, 2026, Microsoft Threat Intelligence and Microsoft Defender Security Research published the anatomy of a season security teams had already been watching. Tax-thema e-mail ingediend als terugbetalingsberichten, loonlijsten, en waarschuwingen over Electronic Filing Identification Numbers. Sommige berichten wilden alleen een wachtwoord. Anderen geïnstalleerd legitieme remote monitoring en management software. De grootste ontploffing, op 10 februari, bereikte meer dan 29.000 gebruikers bij meer dan 10.000 organisaties. Ongeveer 95 procent van de doelen waren in de Verenigde Staten. Twee golven liepen tussen 10:35 en 19:51 UTC. Banken, technologiebedrijven en retailers absorbeerden grote delen van het volume, maar de beoogde lezers verzamelden zich rond accountants en belasting voorbereiding. De opmaak staat op de Microsoft Security Blog.
De AEGIS-alliantie is minder geïnteresseerd in het seizoen kostuum dan in het gereedschap eronder. Een gesigneerde ScreenConnect binaire blik, naar een vermoeide firewall, als een technicus die zijn werk doet. Daarom waren dezelfde kits nog steeds nuttig in juli, augustus en september, lang nadat het laatste uitbreidingsformulier een bureau had verlaten.
The Transcript Viewer Was ConnectWise in a Costume
De februari berichten beweerden onregelmatige terugkeer was ingediend onder de ontvanger EFIN en bood een knop genaamd "Download IRS Transcript View 5.1." Amazon SES stuurde de post. De knop leidde tot smartvault[]im, een look-alike van het echte SmartVault document platform, zitten achter Cloudflare controles bedoeld om geautomatiseerde scanners buiten te houden. Na een valse verificatie animatie ontving het slachtoffer TranscriptViewer5.1.exe. Het was een herverpakt ScreenConnect gebouw ondertekend door ConnectWise. Zodra het liep, een operator had een remote sessie, een pad naar referenties, en een strandhoofd voor wat kwam volgende. Geen losgeldbriefje. Geen spatscherm. Alleen een help-desk tool wees de verkeerde richting uit.
The Hacker News maakte het doel duidelijk. Dit was geen spray bij willekeurige huishoudens. Het was gericht op mensen wiens werkdag een stapel belastingbijlagen is. Dat is een ander probleem dan een terugbetaling QR code verzonden naar een persoonlijke Gmail account, hoewel beide verschenen in hetzelfde seizoen. Endpoint producten die jagen op onbekende troep zal ophalen bij een leverancier die IT al toestaat. Een voorbereiding die denkt dat de IRS net overhandigd een kijker zal klikken. De rest van het compromis is stil.
When One Brand Got Hot, the Kits Changed Brands
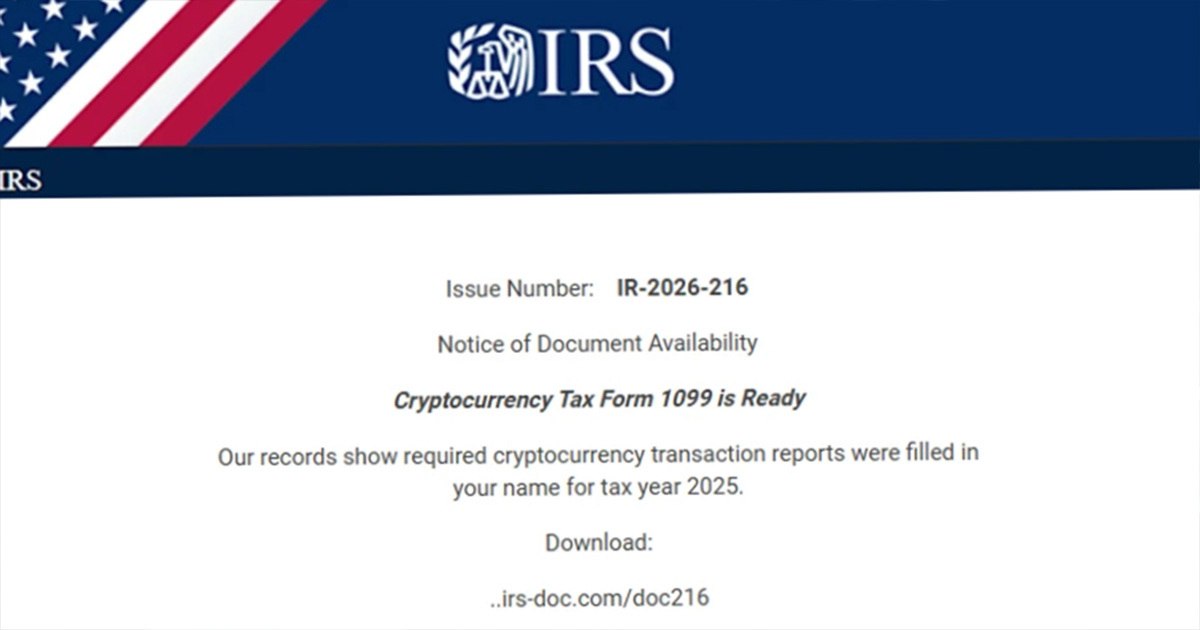
Opvolgingsgolven op 23 en 27 februari gebruikten de onderwerpregel "IR-2026-216," Eventbrite-stijl IRS branding, en een "Cryptocurrency Tax Form 1099" lokmiddel gericht op het hoger onderwijs. Domeinen zoals irs-doc[.]com en gov-irs216[.]net liet IRS-doc.msi bestanden die ScreenConnect of SimpleHelp geïnstalleerd. Varianten gericht op boekhoudkundige bedrijven geïnstalleerd Datto. Microsoft's onderzoekers merkte dezelfde trend in de industrie Huntress had gekwantificeerd: remote-management misbruik sterk stijgen jaar na jaar, soms daisy-chained, zodat geen enkele leverancier telemetrie vertelt het hele verhaal. Elastische beveiligingslabs onderzoekers Daniel Stepanic en Salim Bitam zetten het ontwerp in één zin. Deze tools zijn al vertrouwd binnen corporate netwerken, zodat ze niet trippen de alarmen gereserveerd voor onbekende binaire bestanden.
Credential diefstal liep naast de installateurs. Een kit die als Energy365, geschat om honderdduizenden berichten per dag te duwen, droeg CPA branding. SneakyLog, ook gevolgd als Kratos, verborgen QR codes in gepersonaliseerde W-2 bijlagen die nep Microsoft 365 logins geopend en gevangen multifactor codes. De IRS Dirty Dozen voor 2026 opnieuw vermeld imitatie per e-mail en tekst aan de bovenkant en herhaalde de enige regel die is gebleven waar: het agentschap niet begint contact door ongevraagde e-mail, tekst, of sociale media om gegevens of betaling te eisen. Die herinnering leeft voort IRS.gov. It has lived there for years. The inboxes still open.
Punt elf op die Dirty Dozen lijst is de stille. Het beschrijft "nieuwe client" en "document verzoek" e-mail die malware levert en steelt client bestanden. De 10 februari ontploffing was dat item op industriële schaal. Het agentschap meldde ook meer dan 600 social media imitators tijdens fiscale 2025. Geen van die accounts had een ScreenConnect binaire nodig. Ze hadden een logo en een deadline nodig.
The July Chain Did Not Even Need the IRS Logo
In de zomer was het kostuum losser geworden. Een juli incident advies verspreid door CyberHoot, tagged CH-TA-2026-001, beschreef een voorbereiding die werd benaderd als een potentiële klant genaamd "Teresa Bair." Het eerste contact kwam door de firma's eigen website formulier. Rapport duurde weken. Een "tax meeting" produceerde een Microsoft Teams link waarvan zichtbare tekst gelezen teams.microsoft.com terwijl het echte adres het werkstation in een aanvaller gecontroleerde Rimpelen huurder van apparatuurbeheer. Scripts liep toen als SYSTEM en probeerde een tweede ScreenConnect instantie plus FleetDeck, een back-up remote tool te planten, zodat het doden van het ene merk het andere zou verlaten. Dat is de madeliefjesketen in de praktijk, niet in een dia.
August bracht een andere verpakking en dezelfde lading. LevelBlue's OpsCTI team, schrijvend op 7 augustus, beschreef een grote phishing run die zich voordoet als de Microsoft Store en de Apple App Store. Fake-updatedialoogvensters voor Google Meet, Adobe Acrobat, Teams, Zoom, documentsign en andere gewone werktools bieden een ongeautoriseerde screenconnect client. geen belastingformulier. Geen efin. Gewoon een doos die leek op software de gebruiker al bedoeld om te installeren. Op 4 september beschreef veiligheidsonderzoeker Vladimir Khoetsyan een verwante keten in het openbaar: een fiscale lok, een gecodeerde zip, een Visual Basic script, PowerShell, en een gesigneerde installateur Voor schermverbinding of ga naar oplossing. Hij zei dat 94 procent van ongeveer 240 hosts in die set leefde slechts een dag, dat is waarom bloklijsten verliezen. De installatie is het signaal. Een agent op afstand die niemand in IT heeft besteld, is het incident.
Een briefing van 10 september van het hosting bedrijf Verito nog steeds gebruikt de februari transcript-viewer campagne als het voorbeeld voorbereiding moet onthouden: 14 roterende afzender namen, een nep EFIN-evaluatie, een SmartVault look-alike, een gesigneerde gereedschap op afstand. De kalender was verplaatst. Het sjabloon niet. Driemaandelijks geraamde betalingen in september en januari houden dezelfde angst in dezelfde brievenbussen. Een partner die een transcript viewer negeerde in februari zal nog steeds een bericht van onderbetaling openen in de herfst. Aanvallers huren weer infrastructuur. Ze veranderen van onderwerp. De getekende binaire blijft omdat het vertrouwen blijft.
A Tax Mailbox Is Worth More Than One Refund
Bereiders hebben nummers van de sociale zekerheid, bankrouting nummers, en een jaar eerder rendement voor volledige klantenlijsten. Een postbus overname fondsen terugbetalen fraude en het soort downstream identiteit diefstal gedocumenteerd in de 700Credit breach that exposed nearly 6 million car buyers. Microsoft's onderzoekers opgemerkt dat de professionals in de ontploffing waren "gewend aan het ontvangen van belasting-gerelateerde e-mails tijdens deze periode," dat is precies waarom de kunstaas werken. CISA, de NSA, en MS-ISAC hebben al gewaarschuwd dat draagbare remote-management uitvoerbare bestanden kunnen draaien als een lokale gebruiker zonder een volledige installatie, een pad gebruikt tegen federale burger netwerken. Een bedrijf dat ScreenConnect verboden in februari en nooit zocht naar SimpleHelp, Datto, FleetDeck, of GoTo Resolve in mei niet de campagne te sluiten. Het veranderde het kostuum.
The same habit shows up across The AEGIS Alliance cyber file: borrow something people already trust, then empty what it can reach. That is the shape of the Phantom Hacker bank-drain warning, de Treasury remote-access incident, en shadow network Google said had been riding ordinary phones. Different brands. Same idea.
What Actually Shrinks the Next Wave
Multifactor-authenticatie op e-mail- en financiële rekeningen, voorwaardelijke toegang die oneven aanmelden blokkeert, en een schriftelijk verbod op het installeren van een remote-access tool IT niet gevraagd zijn het minimum. Het personeel moet IRS-accounts openen door het officiële adres in te typen, nooit door op een knop in een bericht te klikken. Verdachte mail kan gaan naar ph******@*rs.gov. Endpoint tools need to flag the first time ScreenConnect, SimpleHelp, Datto, FleetDeck, LogMeIn, or GoTo Resolve appears on a machine, not just unsigned junk.
Accounting winkels moeten een verrassing "transcript viewer" behandelen de manier waarop een bank behandelt een verrassing draad. Bel de persoon die het zou moeten hebben verstuurd, op een nummer dat al in het bestand staat. Bel het nummer in de e-mail niet. Voer het bestand "om te zien of het echt lijkt" niet uit. Een gesigneerde ConnectWise-binary die niemand besteld heeft is geen hulpmiddel. Het is een sleutel. Opruimen die alleen de installatie van het merk genoemd in een blogpost is theater. Trek elke onverwachte remote-access service, draai de referenties die leefden op die doos, en behandel elke token op de machine als verbrand. De AEGIS Alliance zal blijven volgen hoe imitation campagnes migreren van een indiening deadline naar de volgende deadline, op de hacker nieuws en U.S. news Bureaus.
The IRS logo was wrapping. Trust was the product. Anyone still reading the danger as a problem that ended on Tax Day is watching the calendar instead of the installer.










One Comment