The IRS Impostor Blast That Hit 29,000 Inboxes Installed Signed ScreenConnect, and the Kits Did Not Retire After Tax Day


Il malware che è arrivato travestito da un visualizzatore trascritto IRS non ha bisogno di un virus personalizzato. Aveva bisogno di un programma di accesso remoto che aiuta le scrivanie già trust, una firma dalla società che lo vende, e una casella di posta appartenente a qualcuno il cui lavoro è quello di aprire allegati fiscali. Quella combinazione ha superato il 15 aprile.
Il 19 marzo 2026, Microsoft Threat Intelligence e Microsoft Defender Security Research hanno pubblicato l'anatomia di un team di sicurezza di stagione era già stato a guardare. Posta a tema fiscale posta come avvisi di rimborso, moduli payroll, e avvisi su numeri di identificazione elettronica di Filing. Alcuni messaggi volevano solo una password. Altri installato legittimo software di monitoraggio e gestione da remoto. La più grande esplosione, il 10 febbraio, ha raggiunto più di 29.000 utenti in oltre 10.000 organizzazioni. Circa il 95 per cento degli obiettivi erano negli Stati Uniti. Due onde hanno corso tra 10:35 e 19:51 UTC. Le banche, le imprese tecnologiche e i rivenditori hanno assorbito grandi quote del volume, ma i lettori destinati si sono raggruppati intorno ai contabili e ai preparatori fiscali. La scrittura è sul Microsoft Security Blog.
L'Alleanza AEGIS è meno interessato al costume stagionale che nello strumento sottostante. Un binario firmato ScreenConnect sembra, a un firewall stanco, come un tecnico che fa un lavoro. Ecco perché gli stessi kit erano ancora utili in luglio, agosto e settembre, molto tempo dopo l'ultimo modulo di estensione lasciato una scrivania.
The Transcript Viewer Was ConnectWise in a Costume
I messaggi di febbraio affermò che i ritorni irregolari erano stati archiviati sotto l'EFIN del destinatario e offerto un pulsante etichettato "Scaricare IRS Transcript View 5.1." Amazon SES ha inviato la posta. Il pulsante ha portato a smartvault[.]im, un look-alike della vera piattaforma di documenti SmartVault, seduto dietro i controlli Cloudflare per mantenere gli scanner automatizzati fuori. Dopo una falsa animazione di verifica, la vittima ha ricevuto TranscriptViewer5.1.exe. È stata una nuova costruzione ScreenConnect firmata ConnectWise. Una volta eseguito, un operatore ha avuto una sessione remota, un percorso per le credenziali, e una testa di spiaggia per quello che è venuto dopo. Nessuna nota di riscatto. Niente schermo. Solo uno strumento di help-desk ha indicato la direzione sbagliata.
The Hacker News ha reso esplicito il targeting. Non era uno spray per le famiglie a caso. Era rivolto a persone la cui giornata di lavoro è un mucchio di allegati fiscali. Questo è un problema diverso da un codice QR di rimborso inviato a un account Gmail personale, anche se entrambi si sono presentati nella stessa stagione. Prodotti endpoint che cacciano per spazzatura sconosciuta si frantumano a un venditore IT già permette. Un preparatore che pensa che l'IRS appena consegnato uno spettatore farà clic. Il resto del compromesso è tranquillo.
When One Brand Got Hot, the Kits Changed Brands
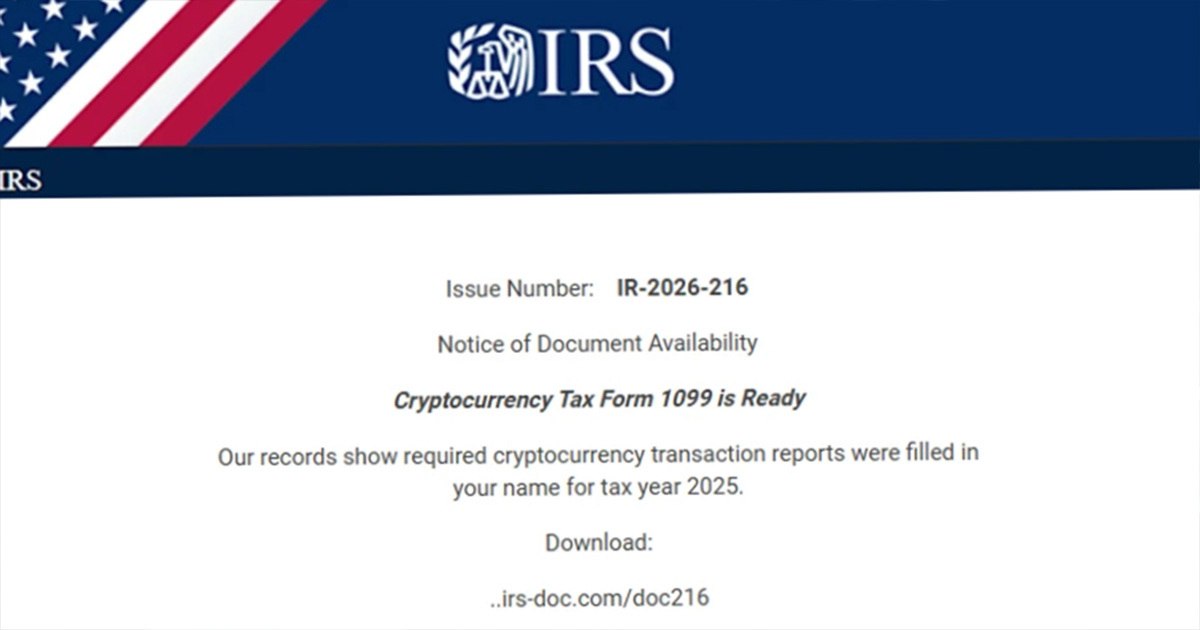
Le onde successive del 23 e 27 febbraio hanno utilizzato la linea tema "IR-2026-216," marchio IRS in stile Eventbrite, e un richiamo "Cryptocurrency Tax Form 1099" finalizzato all'istruzione superiore. Domini come irs-doc[.]com e gov-irs216[.]net hanno abbandonato i file IRS-doc.msi che hanno installato ScreenConnect o SimpleHelp. Varianti rivolti alle aziende contabili installate Datto. I ricercatori di Microsoft hanno notato la stessa tendenza del settore Huntress aveva quantificato: abuso di gestione a distanza in su bruscamente anno nel corso dell'anno, a volte il latte-chained in modo che nessun singolo venditore's La telemetria racconta tutta la storia. laboratori di sicurezza elastici ricercatori Daniel Stepanic e Salim Bitam mettere il disegno in una frase. Questi strumenti sono già fidati all'interno delle reti aziendali, in modo da non scattare gli allarmi riservati ai binari sconosciuti.
Credenziale furto correva accanto agli installatori. Un kit tracciato come Energy365, stimato a spingere centinaia di migliaia di messaggi al giorno, indossava il marchio CPA. SneakyLog, anche tracciato come Kratos, nascosto codici QR in allegati W-2 personalizzati che ha aperto falsi Microsoft 365 login e codici multifattori catturati. L'IRS Dirty Dozen per 2026 di nuovo elencato impersonazione per e-mail e testo in alto e ha ripetuto l'unica regola che è rimasto vero: l'agenzia non inizia a contattare da email, testo o social media non richieste per richiedere dati o pagamento. Quel promemoria vive IRS.gov. It has lived there for years. The inboxes still open.
L'articolo 11 della lista Dirty Dozen è quello tranquillo. Descrive "nuovi client" e "documenti di richiesta" posta che fornisce malware e ruba i file client. L'esplosione del 10 febbraio era quella voce a scala industriale. L'agenzia ha anche riferito più di 600 impersonatori di social media durante il fiscale 2025. Nessuno di questi conti aveva bisogno di un binario ScreenConnect. Avevano bisogno di un logo e di una scadenza.
The July Chain Did Not Even Need the IRS Logo
In estate il costume si era sciolto. Un consulente di incidente di luglio circolato da CyberHoot, contrassegnato CH-TA-2026-0001, ha descritto un preparatore che è stato avvicinato come un potenziale cliente chiamato "Teresa Bair". Il primo contatto è venuto attraverso il proprio modulo del sito web dell'azienda. Rapporti durati settimane. Un "tax meeting" ha prodotto un collegamento Microsoft Teams il cui testo visibile legge team.microsoft.com mentre l'indirizzo reale ha iscritto la workstation in un Rippling controllato dagli aggressori dispositivo-gestione inquilino. Script poi eseguito come SYSTEM e ha cercato di piantare una seconda istanza ScreenConnect più FleetDeck, uno strumento remoto di backup, in modo che uccidere un marchio avrebbe lasciato l'altro. Questa è la catena di latte in pratica, non in una diapositiva.
August ha portato un altro wrapper e lo stesso payload. Il team OpsCTI di LevelBlue, scrivendo il 7 agosto, ha descritto una grande corsa di phishing che ha impersonato il Microsoft Store e l'App Store di Apple. Le finestre di dialogo di aggiornamento falsi per Google incontrano, Adobe Acrobat, team, Zoom, DocuSign e altri strumenti di lavoro ordinari hanno offerto un client di screenconnect non autorizzato. nessun modulo fiscale. Niente efin. Solo una scatola che sembrava software che l'utente aveva già pensato di installare. Il 4 settembre, il ricercatore di sicurezza Vladimir Khoetsyan ha descritto una relativa catena in pubblico: un richiamo fiscale, una zip crittografata, uno script di Visual Basic, PowerShell e un installatore firmato Per la connessione a schermo o per la risoluzione di goto. Ha detto il 94 per cento di circa 240 host in quel set ha vissuto solo un giorno, motivo per cui i blocklist perdono. L'installazione è il segnale. Un agente di accesso remoto che nessuno in IT ordinato è l'incidente.
Un briefing del 10 settembre dello studio di hosting Verito ha ancora usato la campagna trascritto-viewer di febbraio come i preparatori di esempio dovrebbero memorizzare: 14 nomi dei mittenti rotanti, un falso EFIN recensione, uno stile SmartVault, uno strumento remoto firmato. Il calendario si era mosso. Il modello non lo aveva. I pagamenti trimestrali stimati in settembre e gennaio tengono la stessa ansia nelle stesse caselle di posta. Un partner che ha ignorato un visualizzatore di trascrizione nel mese di febbraio aprirà ancora un avviso di pagamento in calo. Gli aggressori affittano di nuovo l'invio di infrastrutture. Cambiano la linea del soggetto. Il binario firmato rimane perché la fiducia rimane.
A Tax Mailbox Is Worth More Than One Refund
I preparatori detengono i numeri di previdenza sociale, i numeri di routing delle banche e i rendimenti precedenti per interi elenchi dei clienti. Una casella di posta raccoglie fondi di rimborso frode e il tipo di furto di identità a valle documentato nel 700Credit breach that exposed nearly 6 million car buyersI ricercatori di Microsoft hanno notato che i professionisti dell'esplosione sono stati "accustomed per ricevere e-mail fiscali durante questo periodo," che è esattamente il motivo per cui le esche funzionano. CISA, NSA e MS-ISAC hanno già avvertito che gli eseguibili portatili di gestione remota possono funzionare come utente locale senza una installazione completa, un percorso utilizzato contro i civili federali reti. Una società che ha vietato ScreenConnect a febbraio e non ha mai cercato SimpleHelp, Datto, FleetDeck, o GoTo Resolve a maggio non ha chiuso la campagna. Ha cambiato il costume.
The same habit shows up across The AEGIS Alliance cyber file: borrow something people already trust, then empty what it can reach. That is the shape of the Phantom Hacker bank-drain warning# Treasury remote-access incident, e shadow network Google said had been riding ordinary phones. Different brands. Same idea.
What Actually Shrinks the Next Wave
Multifactor authentication on mail and financial accounts, conditional access that blocks odd sign-ins, and a written ban on installing any remote-access tool IT did not request are the minimum. Staff should open IRS accounts by typing the official address, never by clicking a button in a message. Suspicious mail can go to ph******@*rs.gov. Endpoint tools need to flag the first time ScreenConnect, SimpleHelp, Datto, FleetDeck, LogMeIn, or GoTo Resolve appears on a machine, not just unsigned junk.
I negozi di contabilità dovrebbero trattare una sorpresa "spettatore di scrittura" il modo in cui una banca tratta un filo sorpresa. Chiami la persona che dovrebbe averlo mandato, su un numero già in archivio. Non chiamare il numero nell'e-mail. Non eseguire il file "per vedere se sembra reale". Un binario ConnectWise firmato che nessuno ha ordinato non è uno strumento. E' una chiave. Pulizia che solo disinstalla il marchio chiamato in un post del blog è teatro. Estrarre ogni servizio di accesso in lontanaaspettato, ruotare le risposte che seguonono su quella scatola, e trattare ogni token sulla macchina come bruciato. L'Alleanza AEGIS continuerà a seguire il modo in cui le campagne di impersonazione migrano da una scadenza di deposito a qualsiasi termine venga prossima, sul hacker news e Stati Uniti d'America scrivanie.
The IRS logo was wrapping. Trust was the product. Anyone still reading the danger as a problem that ended on Tax Day is watching the calendar instead of the installer.










Un commento