IRS Impostor ब्लास्ट जो 29,000 इनबॉक्सों ने साइन किए गए स्क्रीन कनेक्ट को स्थापित किया था, और किट टैक्स डे के बाद सेवानिवृत्त नहीं हुई।


मैलवेयर जो आईआरएस ट्रांसक्रिप्ट दर्शक के रूप में छिपा हुआ था, को एक कस्टम वायरस की आवश्यकता नहीं थी। यह एक दूरस्थ पहुँच कार्यक्रम की जरूरत है जो पहले से ही डेस्क पर भरोसा करने में मदद करता है, कंपनी से एक हस्ताक्षर जो इसे बेचता है, और किसी ऐसे व्यक्ति से संबंधित एक इनबॉक्स जिसका काम कर संलग्नक खोलने के लिए है। यही कारण है कि संयोजन outlive अप्रैल 15.
19 मार्च, 2026 को, माइक्रोसॉफ्ट थिएट इंटेलिजेंस और माइक्रोसॉफ्ट डिफेंडर सिक्योरिटी रिसर्च ने एक सीजन की सुरक्षा टीमों की एनाटॉमी को पहले ही देख लिया था। टैक्स-थीम वाले मेल को रिफंड नोटिस, पेरोल फॉर्म और इलेक्ट्रॉनिक फाइलिंग पहचान नंबर के बारे में अलर्ट के रूप में प्रस्तुत किया गया। कुछ संदेश केवल एक पासवर्ड चाहते थे। अन्य लोगों ने वैध दूरस्थ निगरानी और प्रबंधन सॉफ्टवेयर स्थापित किया। 10 फ़रवरी को सबसे बड़ा विस्फोट 10,000 से अधिक संगठनों में 29,000 से अधिक उपयोगकर्ताओं तक पहुंच गया। लगभग 95 प्रतिशत लक्ष्य संयुक्त राज्य अमेरिका में थे। दो तरंगें 10:35 और 19:51 UTC के बीच हुईं। बैंकों, प्रौद्योगिकी फर्मों और खुदरा विक्रेताओं ने वॉल्यूम के बड़े शेयरों को अवशोषित किया, लेकिन इरादा पाठकों ने लेखाकारों और कर तैयार करने वालों के आसपास क्लस्टर किया। लिखना माइक्रोसॉफ्ट सुरक्षा ब्लॉग.
AEGIS गठबंधन इसके नीचे उपकरण की तुलना में मौसमी पोशाक में कम दिलचस्पी है। एक हस्ताक्षरित स्क्रीनकनेक्ट द्विआधारी दिखता है, एक थका हुआ फ़ायरवॉल के लिए, एक तकनीशियन की तरह काम करना। यही कारण है कि उसी किट अभी भी जुलाई, अगस्त और सितंबर में उपयोगी थे, जब तक अंतिम एक्सटेंशन फॉर्म ने डेस्क छोड़ दिया।
ट्रांसक्रिप्ट दर्शक को एक पोशाक में जोड़ा गया था
फरवरी संदेश ने दावा किया कि प्राप्तकर्ता के EFIN के तहत अनियमित रिटर्न दायर किया गया था और "IRS Transcript View 5.1" नामक एक बटन लेबल की पेशकश की थी। अमेज़ॅन एसईएस ने मेल भेजा। बटन के नेतृत्व में smartvault[.]im, वास्तविक SmartVault दस्तावेज़ प्लेटफ़ॉर्म की तरह, क्लाउडफ्लेयर चेक के पीछे बैठे स्वचालित स्कैनर को बाहर रखने के लिए थे। नकली सत्यापन एनीमेशन के बाद, पीड़ित को TranscriptViewer5.1.exe मिला। यह कनेक्टवाइज द्वारा हस्ताक्षरित एक पुन: पैकेज्ड स्क्रीनकनेक्ट बिल्ड था। एक बार जब यह भाग गया, तो एक ऑपरेटर के पास दूरस्थ सत्र, क्रेडेंशियल का मार्ग और जो कुछ भी आगे आया, उसके लिए एक बीचहेड था। कोई रैंसम नोट नहीं। स्क्रीन नहीं। केवल एक सहायक उपकरण ने गलत दिशा इंगित की।
हैकर न्यूज़ लक्ष्यीकरण स्पष्ट करना। यह यादृच्छिक परिवारों में एक स्प्रे नहीं था। इसका उद्देश्य उन लोगों पर था जिनकी कार्यदिवस कर संलग्नक का ढेर है। यह एक व्यक्तिगत जीमेल खाते में भेजे गए रिफंड क्यूआर कोड की तुलना में एक अलग समस्या है, हालांकि दोनों ने उसी सीजन में प्रदर्शन किया। अज्ञात कबीले के लिए शिकार करने वाले उत्पाद पहले से ही एक विक्रेता आईटी की अनुमति देता है। जो सोचता है कि आईआरएस ने सिर्फ एक दर्शक को सौंप दिया है, वह क्लिक करेगा। बाकी समझौता शांत है।
जब एक ब्रांड गर्म हो गया, तो किट ने ब्रांड बदल दिया
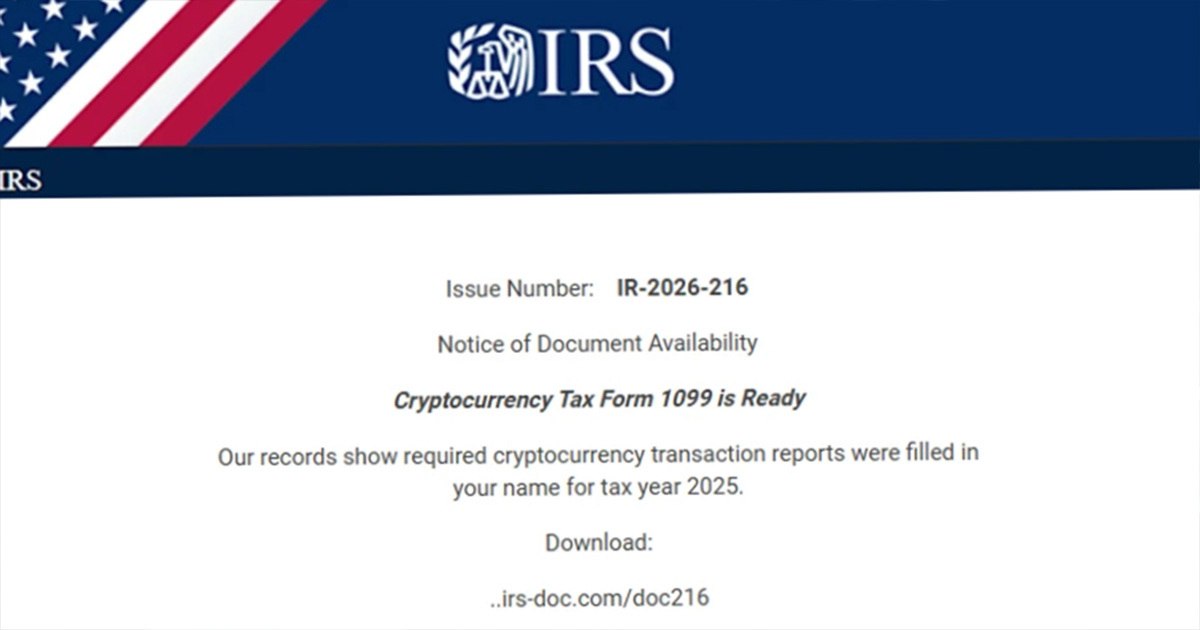
फरवरी 23 और 27 में फॉलो-ऑन तरंगों ने विषय पंक्ति "IR-2026-216" का इस्तेमाल किया। डोमेन जैसे irs-doc[.]com और gov-irs216[.]net ने IRS-doc.msi फ़ाइलों को गिरा दिया जो स्क्रीन कनेक्ट या सिम्पलहेल्प स्थापित करते हैं। वेरिएंट्स का उद्देश्य लेखांकन फर्मों को Datto स्थापित करना है। माइक्रोसॉफ्ट के शोधकर्ताओं ने एक ही उद्योग की प्रवृत्ति को ध्यान में रखते हुए हंट्रेस ने क्वांटिफाइड किया था: रिमोट-प्रबंधन वर्ष में तेजी से वर्ष का दुरुपयोग होता है, कभी-कभी डेज़ी-चेन किया जाता है ताकि कोई भी विक्रेता नहीं हो। टेलीमेट्री पूरी कहानी बताती है। लोचदार सुरक्षा प्रयोगशाला शोधकर्ताओं डैनिएल stepanic और Salim Bitam एक वाक्य में डिजाइन डाल दिया। ये उपकरण पहले से ही कॉर्पोरेट नेटवर्क के अंदर भरोसा कर रहे हैं, इसलिए वे अज्ञात बिनरी के लिए आरक्षित अलार्म की यात्रा नहीं करते हैं।
क्रेडेंशियल चोरी संस्थापकों के बगल में चला गया। एक किट ने एनर्जी 365 के रूप में ट्रैक किया, जो एक दिन में सैकड़ों हजारों संदेशों को धक्का देने का अनुमान है, जो सीपीए ब्रांडिंग पहनता है। SneakyLog, जिसे Kratos के रूप में भी ट्रैक किया गया था, व्यक्तिगत W-2 संलग्नक में QR कोड छिपाया जिसने नकली Microsoft 365 लॉगिन खोले और मल्टीफैक्टर कोड पर कब्जा कर लिया। 2026 के लिए आईआरएस डर्टी डोज़ेन ने फिर से शीर्ष पर ईमेल और टेक्स्ट द्वारा प्रतिनियुक्ति को सूचीबद्ध किया और एकमात्र नियम को दोहराया जो सत्य रहा है: एजेंसी ने संपर्क शुरू नहीं किया है डेटा या भुगतान की मांग के लिए अवांछित ईमेल, टेक्स्ट या सोशल मीडिया। वह याद दिलाता रहता है आईआरएस.govयह साल तक रहता है। इनबॉक्स अभी भी खुला है।
मद ग्यारह उस पर गंदा दर्जन सूची चुप एक है। यह "नए ग्राहक" और "दस्ता अनुरोध" मेल का वर्णन करता है जो मैलवेयर वितरित करता है और क्लाइंट फ़ाइलों को चुरा लेता है। फरवरी 10 ब्लास्ट औद्योगिक पैमाने पर उस मद था। एजेंसी ने वित्तीय 2025 के दौरान 600 से अधिक सामाजिक-मीडिया के प्रतिवादियों की सूचना दी। उन खातों में से कोई भी एक ScreenConnect द्विआधारी की जरूरत नहीं है। उन्हें एक लोगो और एक समय सीमा की आवश्यकता होती है।
जूली श्रृंखला को भी आईआरएस लोगो की आवश्यकता नहीं थी
गर्मियों में पोशाक ढीला हो गया था। एक जुलाई घटना सलाहकार CyberHoot द्वारा परिचालित, CH-TA-2026-0001 को टैग किया गया, एक तैयार करने वाले को वर्णित किया गया जो "टेरेसा बेयर" नामक एक संभावित ग्राहक के रूप में संपर्क किया गया था। पहला संपर्क फर्म के अपने वेबसाइट फॉर्म के माध्यम से आया। Rapport पिछले सप्ताह। एक "टैक्स मीटिंग" ने एक माइक्रोसॉफ्ट टीम लिंक का उत्पादन किया जिसका दृश्य पाठ पढ़ा teams.microsoft.com जबकि वास्तविक पता ने वर्कस्टेशन को एक हमलावर-नियंत्रित रिपप्लिंग में दाखिला लिया उपकरण प्रबंधन किरायेदार। इसके बाद स्क्रिप्ट्स सिस्टम के रूप में भाग गए और एक दूसरे का निर्माण करने की कोशिश की ScreenConnect उदाहरण प्लस FleetDeck, एक बैकअप रिमोट टूल, ताकि एक ब्रांड को मारना दूसरे को छोड़ देगा। यह अभ्यास में डेज़ी श्रृंखला है, स्लाइड में नहीं।
अगस्त एक अलग रैपर और एक ही पेलोड लाया। लेवलब्लू की ओप्ससीटीआई टीम ने अगस्त 7, को लिखते हुए एक बड़े फ़िशिंग रन का वर्णन किया जो माइक्रोसॉफ्ट स्टोर और एप्पल ऐप स्टोर को प्रतिरूपित करता है। Google मीटिंग के लिए नकली अद्यतन संवाद, एडोब एक्रोबेट, टीमों, ज़ूम, डॉक्साइन और अन्य साधारण कार्य उपकरण ने एक अनधिकृत स्क्रीन कनेक्ट क्लाइंट की पेशकश की। कोई कर फार्म नहीं। नहीं केवल एक बॉक्स जो सॉफ़्टवेयर की तरह देखा गया था, उपयोगकर्ता पहले से ही स्थापित करने का इरादा था। 4 सितंबर को, सुरक्षा शोधकर्ता व्लादिमीर खोटेसन ने सार्वजनिक रूप से संबंधित श्रृंखला का वर्णन किया: एक कर lure, एक एन्क्रिप्टेड ज़िप, एक विजुअल बेसिक स्क्रिप्ट, PowerShell, और एक हस्ताक्षरित इंस्टॉलर स्क्रीन कनेक्ट या गोटो हल करने के लिए। उन्होंने कहा कि उस सेट में लगभग 240 होस्ट का 94 प्रतिशत केवल एक दिन रहता था, यही कारण है कि ब्लॉकलिस्ट हार जाते हैं। स्थापित संकेत है। आईटी आदेश में एक दूरस्थ पहुँच एजेंट कोई भी घटना है।
एक सितम्बर 10 होस्टिंग फर्म से ब्रीफिंग Verito ने अभी भी फरवरी ट्रांसक्रिप्ट-व्यूअर अभियान का इस्तेमाल किया क्योंकि उदाहरण के लिए तैयार करने वालों को याद करना चाहिए: 14 घूर्णन प्रेषक नाम, नकली EFIN समीक्षा, एक स्मार्टवॉल्ट लुक जैसी, एक हस्ताक्षरित रिमोट टूल। कैलेंडर स्थानांतरित हो गया था। टेम्पलेट नहीं था। सितंबर और जनवरी में तिमाही अनुमानित भुगतान उसी मेलबॉक्स में समान चिंता रखते हैं। एक साथी जिसने फरवरी में एक ट्रांसक्रिप्ट दर्शक को नजरअंदाज कर दिया, अभी भी गिरावट में भुगतान की सूचना खुल जाएगी। हमलावरों ने फिर से अवसंरचना भेजी। वे विषय रेखा को बदल देते हैं। हस्ताक्षरित द्विआधारी रहता है क्योंकि ट्रस्ट रहता है।
कर मेलबॉक्स एक से अधिक धनवापसी के लायक है
तैयारियों में सामाजिक सुरक्षा संख्या, बैंक रूटिंग नंबर और पूरे ग्राहक सूची के लिए पूर्व वर्ष का रिटर्न होता है। एक मेलबॉक्स अधिग्रहण धन वापसी धोखाधड़ी और डाउनस्ट्रीम पहचान चोरी की तरह में दस्तावेज 700Credit उल्लंघन जो लगभग 6 मिलियन कार खरीदारों को उजागर करता हैमाइक्रोसॉफ्ट के शोधकर्ताओं ने उल्लेख किया है कि विस्फोट में पेशेवरों को "इस अवधि के दौरान कर से संबंधित ईमेल प्राप्त करने के लिए अनुकूलित किया गया है," जो वास्तव में लूरे काम क्यों करते हैं। सीआईएसए, एनएसए और एमएस-आईएसएसी ने पहले ही चेतावनी दी है कि पोर्टेबल रिमोट-प्रबंधन निष्पादन योग्य एक पूर्ण स्थापित के बिना स्थानीय उपयोगकर्ता के रूप में चला सकते हैं, संघीय नागरिक के खिलाफ इस्तेमाल किया जाने वाला एक पथ नेटवर्क। एक फर्म जिसने फरवरी में स्क्रीनकनेक्ट पर प्रतिबंध लगा दिया और मई में सिम्पलहेल्प, दत्तो, फ्लेटडेक या गोटो रिसोल्वे के लिए कभी नहीं देखा। यह पोशाक बदल गया।
उसी आदत को AEGIS एलायंस साइबर फाइल में दिखाया गया है: कुछ लोगों को पहले से ही विश्वास करते हैं, फिर खाली जो वह पहुंच सकता है। इसका आकार है Phantom हैकर बैंक drain चेतावनी, Treasury दूरस्थ घटना, और गूगल ने कहा कि साधारण फोन की सवारी कर रहा थाविभिन्न ब्रांड समान विचार।
क्या वास्तव में अगले लहर सिकुड़ता है
Multifactor authentication on mail and financial accounts, conditional access that blocks odd sign-ins, and a written ban on installing any remote-access tool IT did not request are the minimum. Staff should open IRS accounts by typing the official address, never by clicking a button in a message. Suspicious mail can go to ph******@*rs.gov. Endpoint tools need to flag the first time ScreenConnect, SimpleHelp, Datto, FleetDeck, LogMeIn, or GoTo Resolve appears on a machine, not just unsigned junk.
लेखांकन की दुकानों को एक आश्चर्यचकित "ट्रैनस्क्रिप्ट दर्शक" का इलाज करना चाहिए, जिस तरह से बैंक एक आश्चर्यचकित तार का इलाज करता है। उस व्यक्ति को बुलाना जो इसे भेजे गए हैं, पहले से ही फ़ाइल पर एक नंबर पर। ईमेल में नंबर को कॉल न करें। फ़ाइल को नहीं चलाएं "देखें कि क्या यह वास्तविक दिखता है"। एक हस्ताक्षरित कनेक्टवाइज द्विआधारी जिसे कोई भी आदेश नहीं दिया गया है वह एक उपकरण नहीं है। यह एक कुंजी है। क्लीनअप जो केवल ब्लॉग पोस्ट में नामित ब्रांड की स्थापना नहीं करता है वह थिएटर है। हर अप्रत्याशित दूरस्थ पहुँच सेवा खींचो, उस बॉक्स पर रहने वाले क्रेडेंशियल्स को घुमाएं, और मशीन पर हर टोकन को जलाने के रूप में इलाज करें। AEGIS एलायंस इस बात का पालन करेगा कि कैसे प्रतिव्यक्तित्व अभियान एक फाइलिंग डेडलाइन से अगले आने वाले किसी भी समय में किस तरह की डेडलाइन में माइग्रेट हो जाता है। हैकर समाचार और संयुक्त राज्य अमेरिका समाचार डेस्क
आईआरएस लोगो रैपिंग था। ट्रस्ट उत्पाद था। कोई भी अभी भी एक समस्या के रूप में खतरे को पढ़ता है जो टैक्स डे पर समाप्त होता है, वह इंस्टॉलर के बजाय कैलेंडर देख रहा है।










One Comment