The IRS Impostor Blast That Hit 29,000 Inboxes Installed Signed ScreenConnect, and the Kits Did Not Retire After Tax Day


Den malware, der ankom forklædt som en IRS udskrift fremviser ikke brug for en brugerdefineret virus. Det havde brug for en fjernbetjening-adgang program, der hjælper skriveborde allerede tillid, en underskrift fra virksomheden, der sælger det, og en indbakke tilhører en person, hvis job er at åbne skat vedhæftede filer. Den kombination overlevede 15. april.
Den 19. marts 2026, Microsoft Threat Intelligence og Microsoft Defender Security Research offentliggjort anatomi af en sæson sikkerhedshold havde allerede været at se. Tax- tema mail udgør refundering meddelelser, lønningsformularer, og advarsler om elektronisk registrering identifikation numre. Nogle beskeder ville kun have et kodeord. Andre installeret legitime fjernovervågning og management software. Den største eksplosion, den 10. februar, nåede mere end 29 000 brugere på over 10.000 organisationer. Omkring 95 procent af målene var i USA. To bølger løb mellem 10: 35 og 19: 51 UTC Banker, teknologivirksomheder og detailhandlere tegnede sig for en stor del af mængden, men de tilsigtede læsere samlede sig om revisorer og skatteydere. Skriften-up er på den Microsoft Security Blog.
AEGIS Alliance er mindre interesseret i årstidens kostume end i værktøjet nedenunder. En signeret ScreenConnect binær udseende, til en træt firewall, som en tekniker gør et job. Derfor var de samme sæt stadig nyttige i juli, august og september, længe efter den sidste udvidelse forlod et skrivebord.
The Transcript Viewer Was ConnectWise in a Costume
Februar meddelelser hævdede uregelmæssige afkast var blevet indgivet under modtagerens EFIN og tilbød en knap mærket "Download IRS Transcript View 5.1". Amazon SES sendte posten. Knappen førte til smarthvælving [.] im, et udseende-ens af den virkelige SmartVault dokument platform, sidder bag Cloudflare kontrol betød at holde automatiske scannere ud. Efter en falsk verifikationsanimation modtog offeret TranscriptViewer5.1.exe. Det var en ompakket ScreenConnect bygning underskrevet af ConnectWise. Når det løb, en operatør havde en fjernbetjening session, en vej til legitimation, og et brohoved for hvad der kom næste. Ingen løsesum. Ingen splash-skærm. Bare et helpdesk værktøj pegede i den forkerte retning.
The Hacker News gjorde målet eksplicit. Dette var ikke en spray på tilfældige husstande. Det var rettet mod folk, hvis arbejdsdag er en bunke af skattemæssige bilag. Det er et andet problem end en refundering QR kode sendt til en personlig Gmail-konto, selv om begge dukkede op i samme sæson. Endpoint produkter, der jager efter ukendt junk vil ryste på en leverandør IT allerede tillader. En preparer, der tror, at IRS lige har afleveret en fremviser vil klikke. Resten af kompromiset er stille.
When One Brand Got Hot, the Kits Changed Brands
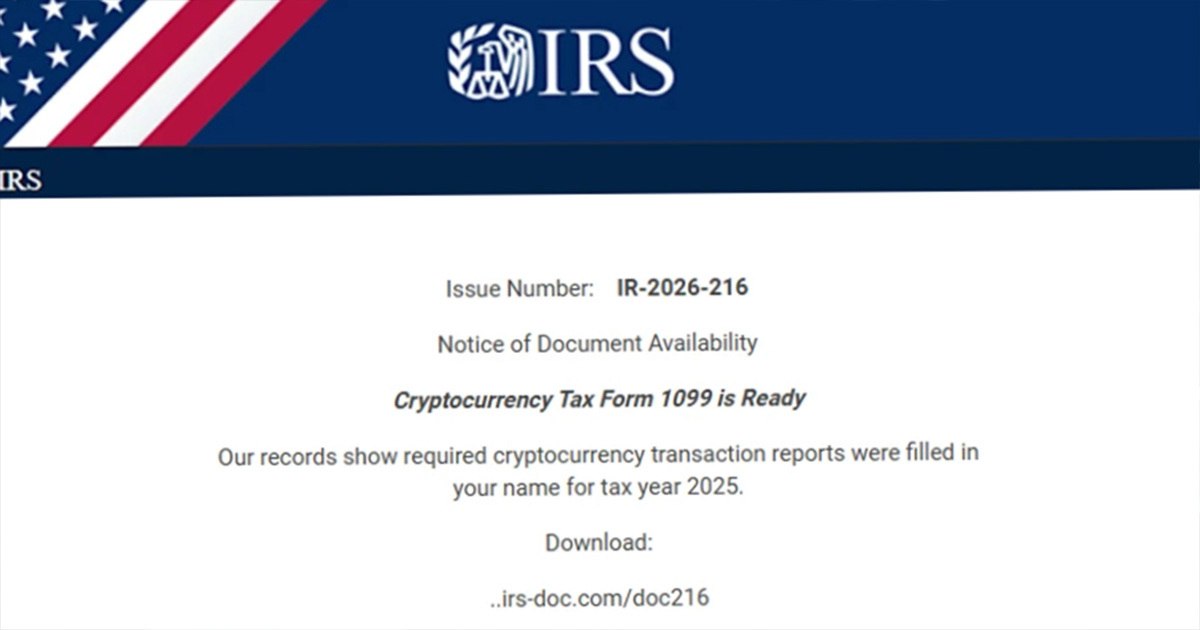
Follow-on bølger den 23 februar og 27 brugte overskriften "IR- 2026- 216", Eventbrite-stylet IRS branding, og en "Cryptocurrency Tax Form 1099" lokke rettet mod videregående uddannelse. Domæner såsom irs- doc [.] com og gov- irs216 [.] netto tabte IRS- doc.msi filer, der installeret ScreenConnect eller SimpleHelp. Varianter rettet mod regnskabsfirmaer installeret Datto. Microsoft 's forskere bemærkede den samme tendens i branchen Huntress havde kvantificeret: fjern-management misbrug op skarpt år over år, nogle gange daisy- lænket, så ingen enkelt sælgers telemetri fortæller hele historien. Elastisk sikkerhed laboratorier forskere Daniel Stepanic og Salim Bitam sætte designet i en sætning. Disse værktøjer er allerede betroet inde corporate netværk, så de ikke trip alarmer forbeholdt ukendte binære filer.
Kredittyveri kørte ved siden af installatører. Et sæt sporet som Energy365, anslået til at skubbe hundredtusindvis af beskeder om dagen, bar CPA branding. SneakyLog, også sporet som Kratos, skjulte QR-koder i personlige W-2 vedhæftede filer, der åbnede falske Microsoft 365 logins og fanget multifaktor koder. IRs beskidte dusin for 2026 igen opført imitation via e-mail og tekst øverst og gentog den eneste regel, der har holdt sig sandt: agenturet ikke starte kontakt med uopfordret e-mail, tekst eller sociale medier til at kræve data eller betaling. Den påmindelse lever videre IRS.gov. It has lived there for years. The inboxes still open.
Punkt 11 på den Dirty Dozen liste er den stille. Det beskriver "ny klient" og "dokument anmodning" mail, der leverer malware og stjæler klientfiler. Den 10. februar var det emne i industriel skala. Agenturet rapporterede også om mere end 600 sociale-medier imitatorer i skattemæssig 2025. Ingen af disse konti havde brug for en ScreenConnect binær. De skulle bruge et logo og en deadline.
The July Chain Did Not Even Need the IRS Logo
Til sommer havde kostumet løsnet sig. En juli hændelse rådgivning cirkuleret af CyberHoot, mærket CH-TA- 2026- 0001, beskrev en preparer, der blev kontaktet som en potentiel klient ved navn "Teresa Bair". Den første kontakt kom gennem virksomhedens egen hjemmeside formular. Rapporten varede uger. Et "skattemøde" produceret en Microsoft Team link, hvis synlige tekst læse teams.microsoft.com, mens den rigtige adresse indskrevet arbejdsstationen i en angriber- kontrolleret Rippling device-management lejer. Scripts derefter kørte som SYSTEM og forsøgte at plante en anden ScreenConnect instans plus FleetDeck, en backup fjernbetjening værktøj, så at dræbe det ene mærke ville forlade den anden. Det er den dystre kæde i praksis, ikke i en rutsjebane.
August bragte en anden wrapper og samme nyttelast. LevelBlue 's OpsCTI team, skriver den 7. august, beskrev en stor phishing køre, der udgav sig Microsoft Store og Apple App Store. Falske opdateringsdialoger til Google-møde, Adobe Acrobat, Teams, Zoom, dokumenttegn og andre almindelige arbejdsværktøjer tilbød en uautoriseret screenconnect klient. ingen skatteform. Ikke normalt. Bare en kasse, der lignede software brugeren allerede mente at installere. Den 4. september, sikkerhed forsker Vladimir Khoetsyan beskrevet en relateret kæde i offentligheden: en skat lokke, en krypteret zip, en Visual Basic script, PowerShell, og en underskrevet installatør til ScreenConnect eller goto løse. Han sagde 94 procent af omkring 240 værter i dette sæt levede kun en dag, hvilket er grunden til bloklister taber. Installationen er signalet. En fjernbetjening agent ingen i IT bestilt er hændelsen.
En 10. september briefing fra hosting firma Verito stadig brugt februar transcript- viewer kampagne som eksempelpræparer bør huske: 14 roterende afsender navne, en falsk EFIN anmeldelse, en SmartVault udseende-ens, et underskrevet fjernværktøj. Kalenderen var flyttet. Det havde skabelonen ikke. Kvartalsvis anslåede betalinger i september og januar holde den samme angst i de samme postkasser. En partner, der ignorerede en udskrift viewer i februar vil stadig åbne en meddelelse om underbetaling i efteråret. Angriberne lejer infrastruktur igen. De skifter emne. Den signerede binære bliver, fordi tilliden bliver.
A Tax Mailbox Is Worth More Than One Refund
Preparers har Social Security numre, bank routing numre, og prior-year afkast for hele klientlister. En postkasse overtagelsesmidler refunderer svig og den form for efterfølgende identitetstyveri dokumenteret i 700Credit breach that exposed nearly 6 million car buyers. Microsoft 's forskere bemærkede, at de professionelle i eksplosionen var "vant til at modtage takstrelaterede e-mails i denne periode", hvilket er præcis hvorfor lokker arbejde. CISA, NSA, og MS- ISAC har allerede advaret om, at bærbare fjernstyring eksekverbare kan køre som en lokal bruger uden en fuld installation, en sti, der anvendes mod føderale civile net. Et firma, der forbød ScreenConnect i februar og aldrig kiggede efter SimpleHelp, Dato, FleetDeck, eller GoTo Resolve i maj ikke lukke kampagnen. Det ændrede kostumet.
The same habit shows up across The AEGIS Alliance cyber file: borrow something people already trust, then empty what it can reach. That is the shape of the Phantom Hacker bank-drain warning, Treasury remote-access incidentog shadow network Google said had been riding ordinary phones. Different brands. Same idea.
What Actually Shrinks the Next Wave
Multifaktor autentificering på mail og finansielle konti, betinget adgang, der blokerer ulige signs-ins, og et skriftligt forbud mod at installere eventuelle fjernadgang værktøj IT ikke anmode om er det mindste. Personalet bør åbne IRS-konti ved at skrive den officielle adresse, aldrig ved at klikke på en knap i en meddelelse. Mistænkelig mail kan gå til ph******@*rs.gov. Endpoint tools need to flag the first time ScreenConnect, SimpleHelp, Datto, FleetDeck, LogMeIn, or GoTo Resolve appears on a machine, not just unsigned junk.
Regnskabsbutikker bør behandle en overraskelse "udskrift viewer" den måde, en bank behandler en overraskelse wire. Ring til den person, der skal have sendt det, på et nummer, der allerede er på filen. Ring ikke til nummeret i e-mailen. Kør ikke filen "for at se om den ser ægte ud". En underskrevet ConnectWise binær, som ingen bestilte er ikke et værktøj. Det er en nøgle. Oprydning, der kun afmonterer mærket navngivet i et blogindlæg er teater. Træk hver uventet fjernadgang service, rotere legitimation, der levede på den kasse, og behandle hver token på maskinen som brændt. AEGIS Alliance vil fortsat følge, hvordan imitation kampagner migrere fra en arkivering deadline til hvilken deadline kommer næste, på hacker news og U.S. news skriveborde.
The IRS logo was wrapping. Trust was the product. Anyone still reading the danger as a problem that ended on Tax Day is watching the calendar instead of the installer.










En kommentar