The IRS Impostor Blast That Hit 29,000 Inboxes Installed Signed ScreenConnect, and the Kits Did Not Retire After Tax Day


O malware que chegou disfarçado de visualizador de transcritos do IRS não precisava de um vírus personalizado. Precisava de um programa de acesso remoto que ajuda as secretárias já confiam, uma assinatura da empresa que o vende, e uma caixa de entrada pertencente a alguém cujo trabalho é abrir anexos fiscais. Essa combinação sobreviveu a 15 de Abril.
Em 19 de março de 2026, a Microsoft Threat Intelligence e a Microsoft Defender Security Research publicaram a anatomia de equipes de segurança de uma temporada que já estavam assistindo. Correio com tema tributário como avisos de reembolso, formulários de pagamento e alertas sobre Números de Identificação de Arquivamento Eletrônico. Algumas mensagens só queriam uma senha. Outros instalaram legítimo software de monitoramento remoto e gerenciamento. A maior explosão, em 10 de fevereiro, atingiu mais de 29.000 usuários em mais de 10.000 organizações. Cerca de 95 por cento dos alvos estavam nos Estados Unidos. Duas ondas correram entre 10:35 e 19:51 UTC. Bancos, empresas de tecnologia e varejistas absorveram grandes ações do volume, mas os leitores pretendidos agruparam-se em torno de contadores e preparadores de impostos. O write-up está no Blog da Microsoft Security.
The AEGIS Alliance está menos interessado no traje sazonal do que na ferramenta por baixo dele. Um ScreenConnect binário assinado parece, para um firewall cansado, como um técnico fazendo um trabalho. É por isso que os mesmos kits ainda eram úteis em julho, agosto e setembro, muito tempo após o último formulário de extensão deixou uma mesa.
The Transcript Viewer Was ConnectWise in a Costume
As mensagens de fevereiro alegaram que devoluções irregulares foram arquivadas sob o EFIN do destinatário e ofereceram um botão chamado "Download IR Transcrição View 5.1." A Amazon SES enviou o correio. O botão levou ao smartvault[.]im, um sósia da verdadeira plataforma de documentos do SmartVault, sentado atrás de verificações Cloudflare significava manter scanners automatizados fora. Após uma animação de verificação falsa, a vítima recebeu TranscriçãoViewer5.1.exe. Foi uma compilação de ScreenConnect reembalada assinada pelo ConnectWise. Uma vez executado, um operador teve uma sessão remota, um caminho para as credenciais, e uma cabeça de praia para o que viesse a seguir. Nenhum bilhete de resgate. Sem ecrã inicial. Apenas uma ferramenta de ajuda-desk apontou a direção errada.
The Hacker News tornou o alvo explícito. Isto não era um spray em casas aleatórias. Era destinado a pessoas cujo dia de trabalho é uma pilha de impostos. Esse é um problema diferente de um código QR de reembolso enviado para uma conta pessoal do Gmail, embora ambos tenham aparecido na mesma temporada. Endpoint produtos que caçam por lixo desconhecido irá encolher os ombros em um fornecedor TI já permite. Um preparador que pensa que o IRS acabou de entregar um visualizador irá clicar. O resto do compromisso está calmo.
When One Brand Got Hot, the Kits Changed Brands
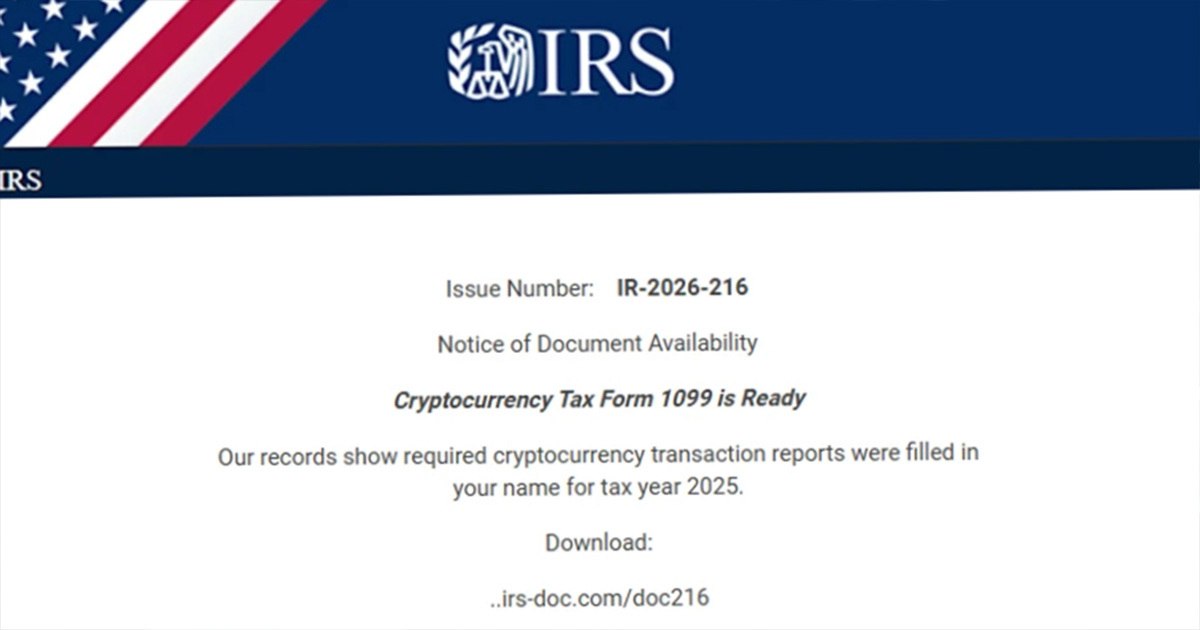
Ondas de seguimento em 23 e 27 de fevereiro usaram a linha de assunto "IR-2026-216", marca de IRS estilo Eventbrite, e um "Cryptocurrency Tax Form 1099" isca destinada ao ensino superior. Domínios como irs-doc[.]com e gov-irs216[.]net largaram arquivos IRS-doc.msi que instalaram ScreenConnect ou SimpleHelp. Variantes destinadas a empresas de contabilidade instaladas Datto. Os pesquisadores da Microsoft observaram a mesma tendência da indústria que a Huntress quantificou: abuso de gerenciamento remoto aumentou acentuadamente ano após ano, às vezes margarida-acorrentado de modo que nenhum vendedor único A telemetria conta toda a história. Os pesquisadores de laboratórios de segurança elásticos Daniel Stepanic e Salim Bitam colocaram o projeto em uma frase. Essas ferramentas já são confiáveis dentro de redes corporativas, para que elas não acionem os alarmes reservados para binários desconhecidos.
Roubo de credenciais correu ao lado dos instaladores. Um kit rastreado como Energy365, estimado para empurrar centenas de milhares de mensagens por dia, usava marca CPA. SneakyLog, também rastreado como Kratos, escondeu códigos QR em anexos personalizados W-2 que abriu logins falsos Microsoft 365 e capturou códigos multifatores. O IRS Dirty Dozen para 2026 novamente listou a representação por e-mail e texto no topo e repetiu a única regra que se manteve verdadeira: a agência não começa a contatar e-mail, texto ou redes sociais não solicitados para exigir dados ou pagamentos. Esse lembrete continua IRS.gov. It has lived there for years. The inboxes still open.
O número 11 da lista das dúzias sujas é o mais silencioso. Descreve o correio "novo cliente" e "pedido de documento" que entrega malware e rouba arquivos do cliente. A explosão de 10 de fevereiro foi esse item em escala industrial. A agência também relatou mais de 600 imitadores de mídia social durante o exercício fiscal de 2025. Nenhuma dessas contas precisava de um binário ScreenConnect. Precisavam de um logotipo e um prazo.
The July Chain Did Not Even Need the IRS Logo
No verão, o traje tinha afrouxado. Um aviso de incidente de julho circulado pela CyberHoot, marcou CH-TA-2026-0001, descreveu um preparador que foi abordado como um potencial cliente chamado "Teresa Bair." O primeiro contacto veio através do formulário do próprio site da empresa. A relação durou semanas. Uma "reunião fiscal" produziu um link do Microsoft Teams cujo texto visível leu teams.microsoft.com enquanto o endereço real inscreveu a estação de trabalho em um Rippling controlado por atacante Inquilina de gestão de dispositivos. Scripts então correram como SYSTEM e tentaram plantar uma segunda instância ScreenConnect mais FleetDeck, uma ferramenta remota de backup, para que matar uma marca deixasse a outra. Essa é a cadeia margarida na prática, não em um slide.
August trouxe uma embalagem diferente e a mesma carga. A equipe OpsCTI do LevelBlue, escrevendo em 7 de agosto, descreveu uma grande execução de phishing que se fez passar pela Microsoft Store e pela Apple App Store. Diálogos de atualização falsos para o Google Meet, Adobe Acrobat, equipes, Zoom, DocuSign e outras ferramentas de trabalho comuns ofereceram um cliente de conexão de tela não autorizado. Sem forma fiscal. sem efin. Apenas uma caixa que parecia software que o usuário já pretendia instalar. Em 4 de setembro, o pesquisador de segurança Vladimir Khoetsyan descreveu uma cadeia relacionada em público: uma isca fiscal, um zip criptografado, um script Visual Basic, PowerShell, e um instalador assinado Para conexão de tela ou resolução goto. Ele disse que 94 por cento de cerca de 240 anfitriões naquele conjunto viveram apenas um dia, razão pela qual os blocklists perdem. A instalação é o sinal. Um agente de acesso remoto que ninguém na TI ordenou é o incidente.
A 10 de setembro briefing da empresa de hospedagem Verito ainda usou a campanha transcritor de fevereiro como os preparadores de exemplo devem memorizar: 14 nomes remetentes girando, um falso Revisão EFIN, um sósia do SmartVault, uma ferramenta remota assinada. O calendário tinha mudado. O modelo não tinha. Os pagamentos trimestrais estimados em setembro e janeiro mantêm a mesma ansiedade nas mesmas caixas de correio. Um parceiro que ignorou um visualizador transcrito em fevereiro ainda abrirá um aviso de subpagamento no outono. Os atacantes alugam novamente a infra-estrutura. Eles mudam de assunto. O binário assinado fica porque a confiança permanece.
A Tax Mailbox Is Worth More Than One Refund
Os preparadores têm números de segurança social, números de roteamento bancário, e retornos do ano anterior para listas de clientes inteiras. Um fundo de aquisição de caixa de correio reembolsa fraude e o tipo de roubo de identidade a jusante documentado no 700Credit breach that exposed nearly 6 million car buyersOs pesquisadores da Microsoft observaram que os profissionais da explosão estavam "acostumados a receber e-mails relacionados a impostos durante esse período", razão pela qual as iscas funcionam. CISA, a NSA e MS-ISAC já avisaram que executáveis portáteis de gerenciamento remoto podem ser executados como um usuário local sem uma instalação completa, um caminho usado contra civis federais redes. Uma empresa que proibiu ScreenConnect em fevereiro e nunca procurou SimpleHelp, Datto, FleetDeck, ou GoTo Resolve em maio não fechou a campanha. Mudou o fato.
The same habit shows up across The AEGIS Alliance cyber file: borrow something people already trust, then empty what it can reach. That is the shape of the Phantom Hacker bank-drain warning, Treasury remote-access incident, e shadow network Google said had been riding ordinary phones. Different brands. Same idea.
What Actually Shrinks the Next Wave
Multifactor authentication on mail and financial accounts, conditional access that blocks odd sign-ins, and a written ban on installing any remote-access tool IT did not request are the minimum. Staff should open IRS accounts by typing the official address, never by clicking a button in a message. Suspicious mail can go to ph******@*rs.gov. Endpoint tools need to flag the first time ScreenConnect, SimpleHelp, Datto, FleetDeck, LogMeIn, or GoTo Resolve appears on a machine, not just unsigned junk.
Accounting shops should treat a surprise “transcript viewer” the way a bank treats a surprise wire. Call the person who is supposed to have sent it, on a number already on file. Do not call the number in the email. Do not run the file “to see if it looks real.” A signed ConnectWise binary that nobody ordered is not a tool. It is a key. Cleanup that only uninstalls the brand named in a blog post is theater. Pull every unexpected remote-access service, rotate the credentials that lived on that box, and treat every token on the machine as burned. The AEGIS Alliance will keep following how impersonation campaigns migrate from a filing deadline to whatever deadline comes next, on the hacker news e U.S. news desks.
The IRS logo was wrapping. Trust was the product. Anyone still reading the danger as a problem that ended on Tax Day is watching the calendar instead of the installer.










One Comment